



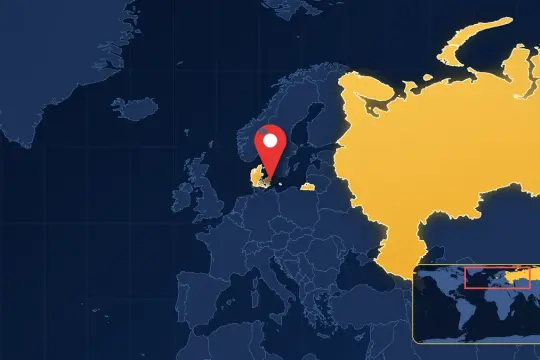
साइबर सुरक्षा फर्म CloudSEK का कहना है कि कजाकिस्तान से जुड़े बताए जाने वाले एक समूह ने ताजिकिस्तान से 2,000 से अधिक राष्ट्रीय सुरक्षा दस्तावेज़ चुराने के लिए AI का उपयोग किया। बताया गया है कि समूह ने ओपन-सोर्स Hermes AI एजेंट फ्रेमवर्क पर भरोसा किया। शोधकर्ताओं ने इस ऑपरेशन का पता उस सर्वर की मदद से लगाया जिसे हमलावर गलती से इंटरनेट पर खुला छोड़ गए थे।
AI एजेंटों का उपयोग कैसे किया जा रहा है?
- स्वचालन (Automation): AI एजेंट मानवीय हस्तक्षेप के बिना लक्षित सिस्टम पर फ़ाइल स्कैनिंग, सूचना निष्कर्षण और दोहराव वाले कार्य कर सकते हैं।
- पैमाना (Scale): ये उपकरण छोटे समूहों को भी कम समय में कहीं अधिक डेटा प्रोसेस करने की अनुमति देते हैं।
- दोहरा उपयोग (Dual use): इन्हीं ओपन-सोर्स उपकरणों का उपयोग वैध व्यावसायिक स्वचालन के लिए भी किया जाता है, जिससे इनके दुरुपयोग पर नियंत्रण पाना कठिन हो जाता है।
संगठनों के लिए सबक
- एक्सेस प्रबंधन (Access management): संवेदनशील दस्तावेज़ों तक पहुँच को 'न्यूनतम विशेषाधिकार' (least-privilege) के आधार पर सीमित करें।
- निगरानी (Monitoring): स्वचालित अलर्ट के साथ असामान्य बल्क फ़ाइल एक्सेस पर नज़र रखें।
- बैकअप और एन्क्रिप्शन (Backup and encryption): महत्वपूर्ण डेटा को एन्क्रिप्टेड रूप में स्टोर करें और नियमित रूप से इसका बैकअप लें।
यह साइबर जासूसी में AI के बढ़ते उपयोग के नवीनतम उदाहरणों में से एक है।
यह रिपोर्ट 11 नवंबर 2026 तक संकलित की गई है; अपडेट होने पर घटनाक्रमों का अनुसरण करें।
स्रोत और आगे पढ़ें
- Just Security, “Early Edition: November 11, 2026” (CloudSEK रिपोर्ट का हवाला देते हुए)।
विषय को गहराई से जानें
साझा करें
YulaHub को फ़ॉलो करेंदिन की सबसे अहम ख़बरें सबसे पहले पाएँ।
RSS

एक टिप्पणी छोड़ें
आपका ईमेल पता प्रकाशित नहीं किया जाएगा। आवश्यक फ़ील्ड * से चिह्नित हैं